

Gracy 回應 Bitget 被駭細節!Bitget Wallet 澄清未受影響、Bybit 出手相助


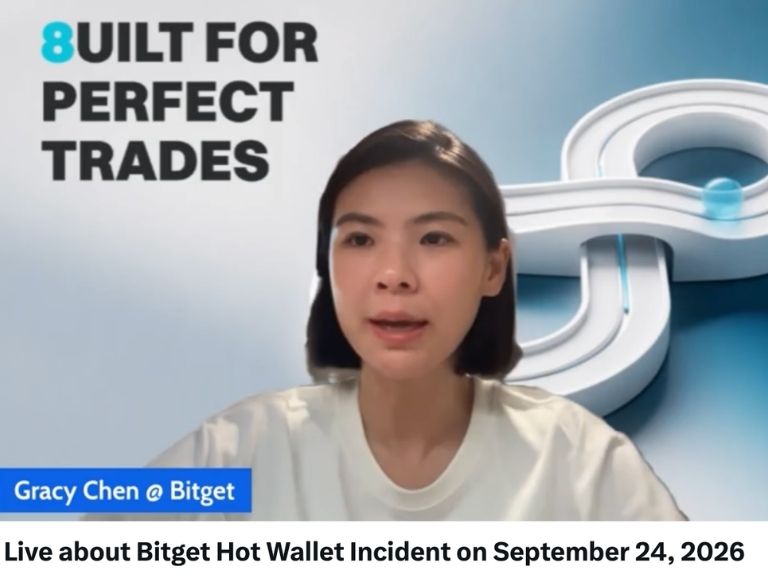
Bitget 遭未授權轉移約 3.51 億美元資產後,執行長 Gracy Chen 於事件發生數小時後開啟長時間直播,持續向社群更新調查進度。相較 Bitget 稍早僅確認部分熱錢包、熱錢包受影響,Chen 在直播中進一步揭露攻擊路徑、被盜資產分布與提款暫停原因;另一方面,鏈上調查員 Specter 已將部分被盜 XRP 與今年 7 月 AFX 駭客事件建立資金關聯,進一步將矛頭指向北韓 Lazarus Group。
值得注意的是,去年 Bybit 遭遇 14 億美元級別的重大駭客攻擊時,Bitget 曾第一時間提供 4 萬枚 ETH 支援流動性;如今角色互換,Bybit 執行長 Ben Zhou 也公開表示願意協助 Bitget,並將透過 LazarusBounty 平台協助追蹤被盜資金。
Bitget 不是私鑰外洩,駭客攻破錢包「關鍵後台系統」
Bitget 安全團隊已經初步定位攻擊來源,Gracy Chen 表示,攻擊者侵入 Bitget 錢包基礎設施中的一個「關鍵後台系統(critical backend system)」,利用遭入侵系統偽造交易資料,進而觸發 Bitget 的授權流程,把資金轉移出去。換言之,目前調查方向並非攻擊者直接取得錢包私鑰,而是授權交易之前的後端系統遭到控制。
廣告 - 內文未完請往下捲動


Chen 強調,目前已經可以排除私鑰洩漏」,且 Bitget 已完成損失控制,目前沒有繼續出現未授權轉帳。不過,攻擊者究竟如何取得該後台系統權限仍在調查,Bitget 承諾在確認後發布完整技術報告。
Chen 在直播中進一步強調,受影響的主要為熱錢包以及少量熱錢包,其中單筆最大的損失來自一個 XRP 熱錢包;按鏈別來看,XRP 與 Ethereum 為損失最大的兩條鏈,另外還涉及 Arbitrum、Optimism、Base、BNB Smart Chain、Avalanche 等網路。
約 19 筆確認流向駭客,攻擊集中不到一小時
Gracy Chen 也首次披露更細的攻擊時間線。Bitget 團隊在事發後幾個小時內觀察到約 52 筆較具意義的資金轉移,不過其中混合了 Bitget 自己為保護剩餘資產進行的緊急內部轉帳,以及部分正常用戶提款,因此不能全部視為攻擊交易。
目前 Bitget 判斷,約有 19 筆交易確定將資金轉往攻擊者地址,合計對應約 3.51 億美元損失。
第一筆異常轉出發生於 9 月 24 日 18:31 UTC,主要涉及 ETH;約半小時後開始出現較大規模的 XRP 熱錢包轉移,攻擊者的集中轉帳則大致持續至 19:16 UTC。
Gracy Chen 稱,Bitget 目前仍在確認攻擊者留下的權限以及是否存在二次滲透風險,因此暫停提款並不是因為資金不足,而是在漏洞被完全釐清以前,避免攻擊者再次利用相同授權管道轉走資產。
為什麼不能像 Bybit 一樣快速恢復提款?
Gracy Chen 指出,Bitget 與 2025 年 Bybit 被駭的攻擊模式並不相同。Bybit 當時的核心問題是 Safe 多簽錢包前端遭入侵,攻擊者篡改介面,使簽署者以為自己正在進行正常交易,最終簽下一筆惡意交易;遭竊資產又高度集中於 ETH。因此在隔離該錢包問題並補充短期 ETH 流動性後,其他提款系統仍然能夠運作。
Bitget 此次則不是單一錢包、單一幣種遭到攻破,而是後台授權流程本身遭利用,並同時涉及數十種資產與多條鏈。Chen 表示,如果尚未確認攻擊根因便全面恢復提款,駭客可能再次利用同一系統「偽造交易資訊」,造成第二波損失。
因此 Bitget 現階段仍允許充值及正常交易,但提款必須等到團隊完成修復與安全驗證後才會恢復。
Chen 表示,希望在幾小時至幾天內恢復提款,而非數週,但不願在技術團隊確認安全前給出無法保證的具體時間。
Gracy:保護基金足以 Cover,不怕擠兌
對於市場最關注的償付能力問題,Chen 多次強調 Bitget 並不存在短期或長期資不抵債問題。
Bitget 公開的用戶保護基金目前約有 4.64 億美元,規模本身已高於此次約 3.51 億美元損失;此外 Chen 表示,Bitget 另外還持有超過 10 億美元平台自有資產,用戶資產則維持 1:1 儲備。因此她表示,暫停提款「不是因為怕提款,也不是因為怕擠兌」,單純是因為尚未完全排除攻擊者再次利用漏洞的可能。
Bitget 稍早也已宣布,將由規模超過 4.64 億美元的 Protection Fund 覆蓋此次損失。
Specter:Bitget 或被北韓駭客 Lazarus 攻擊
鏈上調查員 Specter(@SpecterAnalyst)則提出了更具體的鏈上證據。Specter 表示,他已將此次 Bitget 攻擊與今年 7 月發生的 AFX 駭客事件建立鏈上關聯。Specter 追蹤 Bitget 此次遭竊的 XRP 後發現,資金在跨鏈轉移後,可以直接與 AFX 駭案中的被盜資金路徑產生關聯,因此認為此次 Bitget 攻擊可能同樣與 Lazarus Group 有關。不過目前相關歸因仍待更多證據確認。
Bitget Wallet 緊急澄清:與交易所託管系統分離
隨著 Bitget Exchange 遭駭,市場也開始質疑 Bitget Wallet 是否受到波及。Bitget Wallet 隨即發布聲明強調:「BITGET WALLET IS NOT AFFECTED:Your funds are safe。」
Bitget Wallet 表示,其屬於自託管錢包,用戶資產直接存在鏈上並由用戶自行控制,與 Bitget Exchange 的託管基礎設施彼此分離,因此此次交易所安全事件並未影響 Bitget Wallet。
Bitget Wallet COO Alvin Kan 也表示,團隊已預防性檢查內部系統,目前沒有發現任何安全影響。
去年 Bitget 借 Bybit 4 萬 ETH,如今 Ben Zhou 喊:換我們幫忙
2025 年 2 月 Bybit 遭駭、超過 14 億美元 ETH 外流後,Bitget 曾迅速向 Bybit 轉入 4 萬枚 ETH,當時價值約 1.06 億美元,協助其處理短期流動性需求。Gracy Chen 當時也強調,這批 ETH 全部來自 Bitget 自有資產,而非用戶資金。
如今 Bitget 成為被攻擊的一方,Bybit 執行長 Ben Zhou 也很快公開回應:「Bybit 團隊隨時待命,會以任何我們能做到的方式提供協助。Bitget 在我們遭駭時曾經幫助過我們。」
Zhou 表示,Bybit 正更新旗下 LazarusBounty.com,協助 Bitget 捕捉、追蹤遭竊資金的移動。
風險提示
加密貨幣投資具有高度風險,其價格可能波動劇烈,您可能損失全部本金。請謹慎評估風險。