歐洲超市冷凍系統遭駭客遠端調溫,各地食品損失災情頻傳


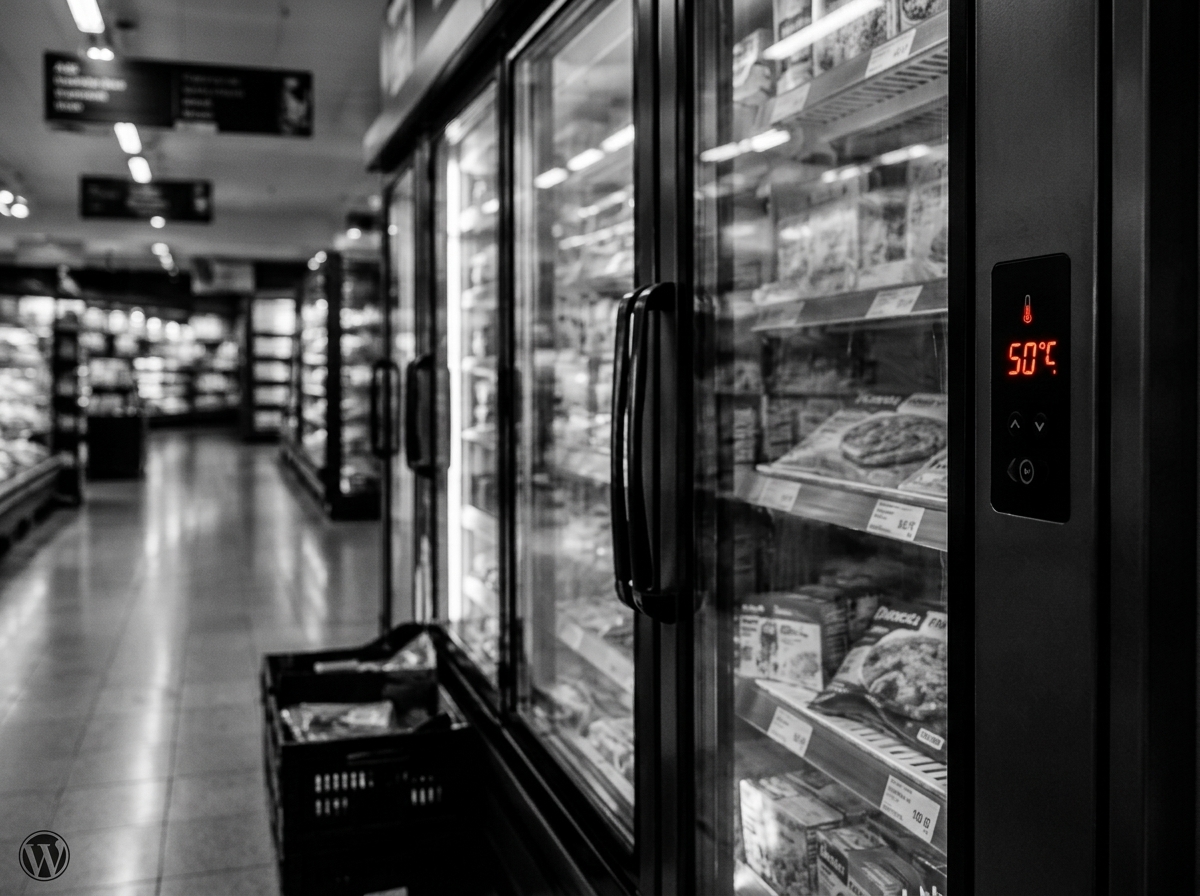
The Hacker News 報導,11 月 2 日凌晨,歐洲多個國家的超市冷凍控制系統遭駭客遠端篡改設定,導致冰箱與冷凍櫃溫度上升。包含比利時、瑞典及愛沙尼亞等國的超市均受到影響,部分門市被迫丟棄食品或將商品下架。截至週一晚間,尚無任何組織聲稱對攻擊負責。
攻擊者遠端切換冰箱模式,歐洲各地災情連環爆
丹麥冷凍控制系統製造商 Danfoss 表示,此次攻擊與三週前數百家法國超市遭受攻擊的情況相同。
比利時冷凍承包商 Sabcobel 執行長 Stephan Moelans 透露,攻擊者將 Delhaize 連鎖超市的冷凍設備切換至除霜模式,導致設備升溫;瑞典 Sjöbo 一家 ICA 超市的冷凍設備被設定為攝氏 50 度,工作人員只能丟棄受影響商品;安特衛普南部 Hove 肉店老闆 Luc De Laet 指出店內冷藏溫度被調高至 18 度,估計損失約 1.5 萬歐元的肉類;Musgrave 公司則採取預防性下架。
廣告 - 內文未完請往下捲動
系統版本過舊、未更改預設密碼成主要漏洞
Danfoss 發言人指出,此次受攻擊的系統仍使用預設密碼,未部署在安全網路上為設備遭入侵的主要原因,由於軟體版本過舊,未更新密碼和軟體的客戶因而受到影響。Kitman Coldtech 執行長 Jann Mutso 證實,愛沙尼亞遭受攻擊的為 Danfoss 舊版系統。
營運商如何應對?
法國資安機構 CERT-FR 發佈警報指出,針對 Danfoss AK-SM 與 AK-SC 系列,以及 Copeland xweb 與 Dixell xweb 控制器的攻擊活動可能仍在持續進行中。《駭客新聞》於 11 月 3 日核實該警報時,確認紀錄最後更新時間為 10 月 16 日。
針對尚未受害的設備,資安機構建議營運商優先將設備切離網際網路,移除所有公共 IP 位址存取權限,但切斷資料傳輸前應先確認保險合約條款,同時需檢查設備除霜計畫等所有配置,改由安全 VPN 管道連線。此外,營運商應定期更新韌體,以 Danfoss 設備而言,需將安全等級調至「嚴格」並「變更預設密碼」;防火牆過濾 IP 則僅能作為緊急備用手段,若設備已經遭到入侵,營運商必須重新啟動丹佛斯設備或「恢復出廠設定」,並在重新連線前完成安全參數重新配置。
法國資安機構攜手各國執法單位展開調查
法國國家網路安全機構 CERT-FR 於 10 月發佈警報,指出針對丹佛斯 AK-SM 和 AK-SC 系列以及 Copeland xweb 與 Dixell xweb 控制器的攻擊活動可能仍在進行中。Danfoss 於 10 月時曾表示,法國受影響設備大多是已停止更新的舊型號,例如 AK-SM 800 和 AK-SC 355。
瑞典國家網路安全中心建議企業盤點連網設備,確保連接的設備已完成更新並受多層安全保護。目前,比利時聯邦檢察官辦公室已展開刑事調查,瑞典國家網路安全中心也正與北歐及歐洲各國機構分享資訊。至截稿前,尚不清楚幕後黑手身份。
風險提示
加密貨幣投資具有高度風險,其價格可能波動劇烈,您可能損失全部本金。請謹慎評估風險。