

FBI攜手CrowdStrike搗毀德州四十處北韓遠距工作詐騙農場


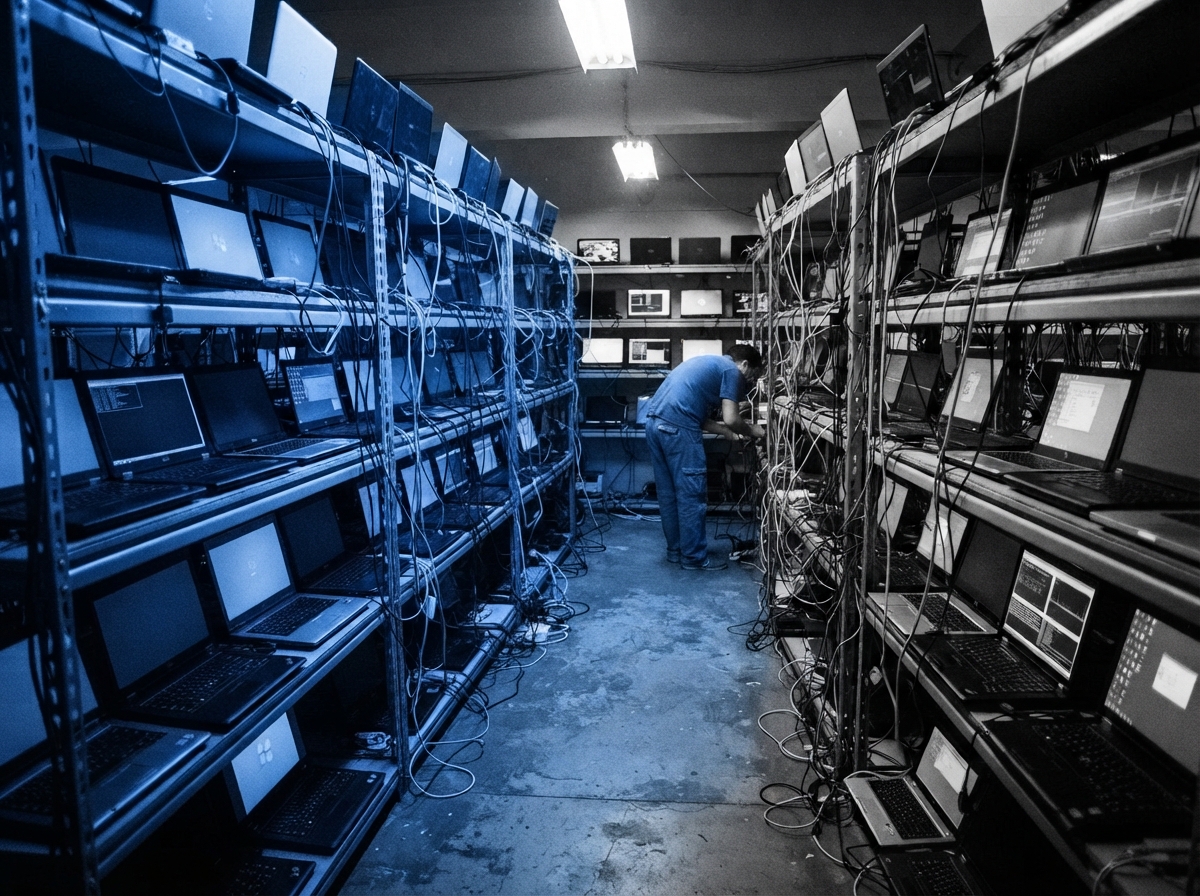
美國聯邦調查局聯手資安業者 CrowdStrike,在德州發動打擊跨境網路詐欺的執法行動,成功搗毀超過 40 個由北韓人士操控的「筆記型電腦農場」(Laptop Farm),涉案設備超過 200 台,突顯國際金融制裁下,境外勢力透過遠距工作型態進行滲透與資金轉移的風險正大幅上升。
FBI 切斷跨境詐騙設備供應鏈
這次執法行動由 FBI 攜手資安公司 CrowdStrike 共同執行,為美方歷來大規模的打擊行動之一,調查人員在德州扣押逾 200 台電腦終端設備,執法單位未等待檢方完成正式起訴,即先行採取扣押措施,迅速中斷這些農場的營運能力,阻止非法資金持續流出。
美司法部門已發出警告,任何協助提供設備託管或參與相關遠距詐騙的在地人士,後續均須承擔相應的刑事責任。
廣告 - 內文未完請往下捲動


遠距工作成為跨境滲透漏洞
即使面對國際金融制裁,北韓此類透過假冒遠距 IT 人員獲取的非法收益每年估計高達 5 億美元,受害者橫跨跨國科技巨頭與新創公司,滲透者利用美籍協助者在美國建立「筆記型電腦農場」,藉由轉接網路訊號繞過企業內部 IP 安全檢測,營造於美國境內合規工作的假象。亞馬遜 (Amazon) 資安團隊先前即透過監測發現異常的 110 毫秒鍵盤輸入延遲,追查出實際操作者位於境外,成功攔截此類非法滲透行為。
在地協助者助長詐騙
2019 年至 2025 年間,相關犯罪網路已涉嫌從 70 家企業詐取逾 300 萬美元,司法機關已陸續起訴多位涉案的美國公民與外國籍人士。 CrowdStrike 反恐資安專家 Adam Meyers 表示這類網路攻擊手法在複雜度與普及程度上持續上升,CrowdStrike 上個月平均每天發現兩起新案例,目前破獲的案例僅為冰山一角,許多在地協助者初期受高額報酬誘惑,提供設備空間與網路,隨著涉入程度加深,最終成為跨境洗錢與非法勞務轉移供應鏈的重要環節。
本文重點摘要筆記
- 執法規模擴大: 美國聯邦調查局於德州搗毀 40 多個「筆記型電腦農場」、查扣 200 多台設備,中斷詐騙運作,防範資金持續外流。
- 經濟影響顯著: 北韓透過冒充遠距 IT 人員每年非法獲利估達 5 億美元,受害者包含亞馬遜、財富 500 強企業與一般新創公司。
- 技術檢測關鍵: 企業透過網路延遲與操作行為分析,如 110 毫秒鍵盤輸入延遲,發現境外異常,成為反制假冒遠距工作者的防禦重點。
- 犯罪演進: 在地協助者提供硬體託管,規避 IP 檢測,突顯詐騙手法日新月異,執法單位正持續加大法規審查與刑事追訴力度。
風險提示
加密貨幣投資具有高度風險,其價格可能波動劇烈,您可能損失全部本金。請謹慎評估風險。